Серверы и ИИ: практическое применение
CDS и CDNSKEY DNSSEC являются сигналом для parent, а не готовым DS
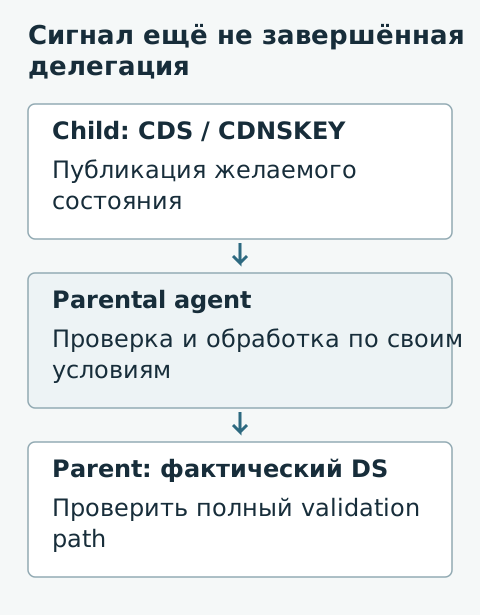
DNS-оператор child может опубликовать новый ключевой сигнал и всё ещё ждать изменения делегации. Наличие CDS или CDNSKEY в своей зоне не означает немедленного обновления parent. Для готовности нужно проверить результат второй стороны.
RFC 7344 описывает передачу желаемого состояния через DNS и обработку parental agent. RFC 8078 и RFC 9615 дополняют жизненный цикл, включая начальное установление доверия. Первичная bootstrap-задача отличается от сопровождения уже существующей защищённой делегации.
Parent применяет свои поддержанные условия проверки и публикации. Поэтому произвольное наличие signal не является достаточным основанием доверять новому ключу. Также серверы child должны предоставлять согласованное состояние в рамках выбранного механизма, а не разные сигналы разным наблюдателям.
В приёмке сопоставляют опубликованные child signals, подтверждение parental processing и фактический DS. Проверяют полный validation path. Отчёт должен показывать завершённую стадию. Один успешный локальный запрос CDS не подтверждает, что parent уже обновлён и resolver смогут использовать новую цепочку доверия.
Основание — Numbered DNSSEC chain, denial, key lifecycle and zone-integrity references with selected explicit updates, разделы RFC7344 CDS/CDNSKEY publication and parental processing; RFC8078 Delegation trust maintenance updates; RFC9615 Authenticated initial bootstrapping. Сохранён текст публичной справочной публикации; конкретная реализация может поддерживать только часть возможностей. Основание — указанные номерные RFC DNSSEC и целостности DNS-зон. Это разбор механизмов, а не полный актуальный профиль algorithms. Реальные signer, resolver, trust anchors, parent policy и ключи не проверялись; DNS-запросы, публикация zones и изменения делегации не выполнялись.