Серверы и ИИ: практическое применение
Isolated port Linux bridge: запрет между клиентами не равен полной изоляции хоста
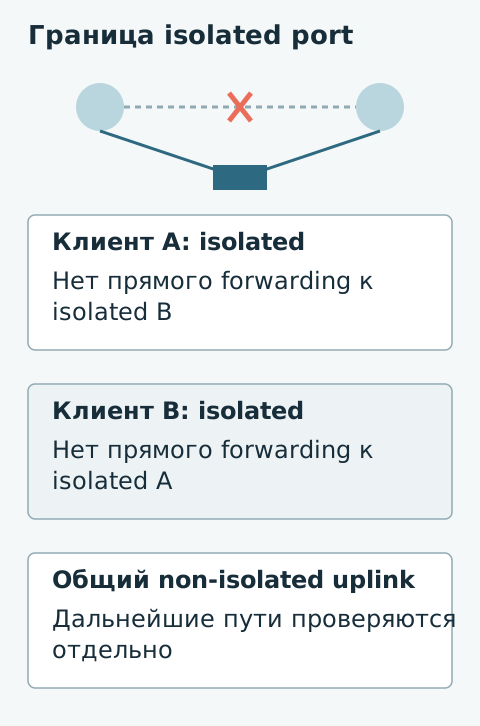
Иногда нескольким конечным участникам нужен доступ к общему uplink, но не друг к другу. Flag isolated задаёт определённое правило bridge forwarding. Его область необходимо отличать от общей политики доступа к серверу, маршрутизатору и другим сетям.
Документация Linux описывает isolated port как способный общаться только с non-isolated ports. Поэтому два таких клиентских порта отделяются друг от друга в этой модели, но остаются пути к не изолированным участникам. Наличие uplink или другого общего узла требует отдельного анализа дальнейшей маршрутизации.
Один port flag не заменяет правила локального хоста и прикладные разрешения. Трафик может иметь другие пути через маршрутизатор либо дополнительные интерфейсы. Проверку строят по полной схеме, не распространяя свойство пары bridge ports на любую возможную связь между конечными системами.
В приёмке составляют матрицу клиент–клиент, клиент–uplink и клиент–сам хост с нужными протоколами. Проверяют также обратные направления. Ожидаемые запреты должны сопровождаться сохранением нужного общего доступа. Надпись isolated подтверждает настройку порта, а реальное выполнение политики определяется результатом проверки всех существенных путей.
Основание — Official versioned Linux network documentation displaying6.18.0, networking/bonding, scaling and bridge, разделы IFLA_BRPORT_ISOLATED. Сохранён текст публичной справочной публикации; конкретная реализация может поддерживать только часть возможностей. Основание — официальная версия документации Linux с заголовком 6.18.0. Это фиксированная редакция, а не утверждение об установленном или последнем ядре. Реальные NIC, драйвер, switch и параметры хоста не проверялись; настройки и сетевые испытания не выполнялись.