Серверы и ИИ: практическое применение
KeyUpdate TLS обновляет ключи трафика, а не сертификат стороны
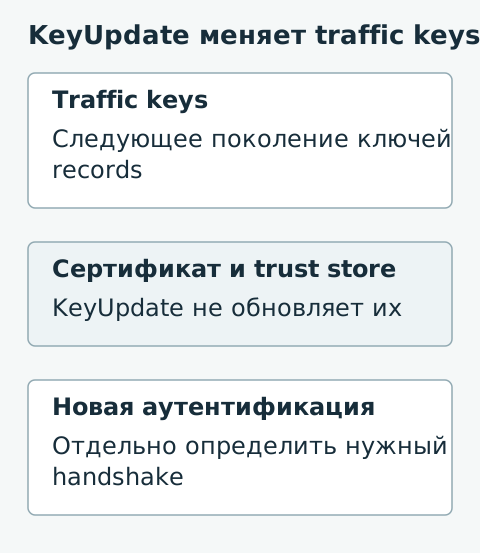
Долгое TLS-соединение может пережить обслуживание сертификатов на сервере. При этом сообщение KeyUpdate иногда ошибочно воспринимают как повторное подтверждение новой личности сервиса. Для отчёта о ротации нужно различать несколько независимых механизмов.
RFC 9846 описывает KeyUpdate как переход на следующее поколение traffic keys. Сообщение относится к защите последующих records в соответствующем направлении и может запрашивать обновление у peer. Оно не передаёт новый сертификат и не выполняет заново всю исходную аутентификацию handshake.
Срок сертификата, срок существования соединения и предел использования traffic keys не являются одним таймером. Наличие KeyUpdate не доказывает применение обновлённого trust store. Конкретная библиотека также должна соблюдать предусмотренные ограничения обновлений; возможность механизма не означает неограниченную частоту вызовов со стороны приложения.
В приёмке отдельно задают политику долгих соединений и процедуру смены идентификационных данных. Проверяют, когда требуется новый полный handshake. Отчёт должен точно назвать, что обновилось: ключи records, credentials или доверие. Это предотвращает ложное заключение об успешной смене сертификата по одному событию KeyUpdate в журнале.
Основание — Numbered IETF TLS and certificate lifecycle references; TLS1.3 RFC9846 July2026 replacing RFC8446, разделы RFC9846 4.7.3 Key and Initialization Vector Update. Сохранён текст публичной справочной публикации; конкретная реализация может поддерживать только часть возможностей. Использованы указанные RFC, включая базовую редакцию TLS 1.3 RFC 9846 от июля 2026 года, заменившую RFC 8446. Это разбор отдельных механизмов, а не полный профиль защиты. Реальные библиотека, сертификаты, trust store и настройки сервиса не проверялись; ключи, соединения и выпуск сертификатов не выполнялись.