Серверы и ИИ: практическое применение
Офисный Wi-Fi и телеметрия фермы: как определить границу сети
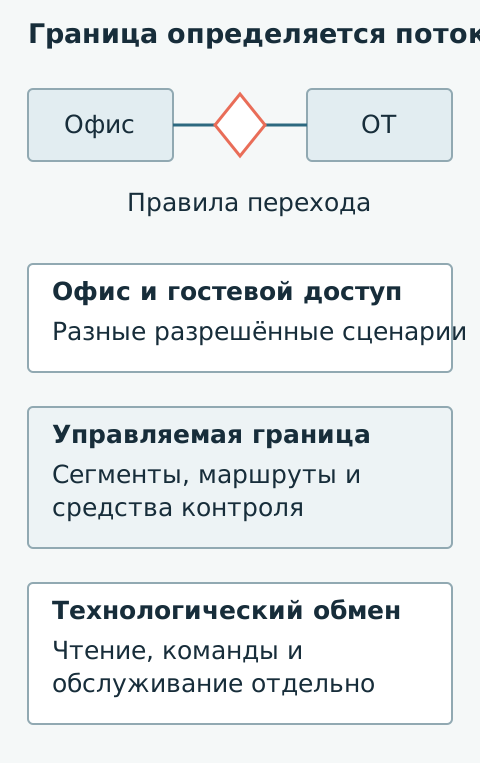
Планшету посетителя, бухгалтерскому компьютеру и контроллеру насосной обычно нужны разные сетевые возможности. Если все устройства находятся в одной доступной среде, случайная настройка или неисправность офисного оборудования может затронуть технологический обмен. Разделение начинают с перечня разрешённых соединений, а не только с новых названий Wi-Fi.
Описать устройства и потоки
Составьте список контроллеров, шлюзов, серверов, рабочих мест и внешних сервисов. Для каждого потока укажите отправителя, получателя, назначение и ответственного. Отдельно отметьте чтение показаний, команды и административное обслуживание.
NIST SP 800-82 Rev.3 рассматривает сегментацию и контролируемый доступ с учётом особенностей OT. NIST SP 800-82 Rev.3 — Guide to Operational Technology Security Для хозяйства это основа проектного разговора, а не готовый набор правил, который можно без проверки загрузить в любой маршрутизатор.
Определите зависимости, которые легко пропустить: синхронизация времени, получение адреса, разрешение имён и доступ к облачному приложению. Запретив их без анализа, можно получить внешне исправную локальную сеть с неработающей телеметрией.
Выбрать управляемую границу
Проектировщик определяет сегменты, маршруты и средства контроля. Отдельное имя беспроводной сети само по себе не доказывает изоляцию. В схеме должно быть видно, какие устройства обеспечивают разделение и где разрешён переход к серверу диспетчеризации.
Не включайте автоматический неограниченный доступ из офиса к управлению насосами только ради удобства просмотра. Возможности чтения и изменения можно разделять, если это поддерживает архитектура. Сервисный путь подрядчика описывают отдельно с индивидуальными правами и сроком.
Внедрять с возможностью возврата
Сохраните действующие конфигурации и согласуйте окно изменений с эксплуатацией. Сначала проверьте правила на тестовом участке либо другим предусмотренным способом. Определите, как восстановить исходное состояние, если нарушится необходимый поток.
После настройки испытайте разрешённые сценарии: свежие показания на рабочем месте, архивирование, необходимое обслуживание. Затем подтвердите, что гостевое и обычное офисное устройство не получают непредусмотренный доступ. Проверки выполняются уполномоченным специалистом в согласованном объёме, без произвольного исследования чужих систем.
Передать эксплуатационные сведения
Хозяйству нужны схема, таблица разрешённых потоков, места резервных копий и порядок добавления нового датчика или рабочего места. Отметьте ответственного за изменение правил: иначе временное исключение может остаться навсегда.
Отдельно проверьте работу при отказе внешнего интернета, если локальная диспетчеризация должна сохраняться. Итог сегментации — подтверждённые необходимые соединения и понятные границы доступа. Количество сетей и устройств в схеме само по себе не показывает, что технологическая задача защищена и продолжает работать.